最近Mozilla 推出了“Firefox 企业版”(Firefox Enterprise)。该版本旨在响应日益增长的技术主权和企业独立性需求——这一需求在很大程度上是由欧洲的监管要求所驱动的。
这一新解决方案基于独立的 Gecko 引擎(从而避免了对谷歌或苹果等主导架构的依赖),旨在让各类组织能够完全掌控其员工所使用的基础设施、访问策略以及数据流向。
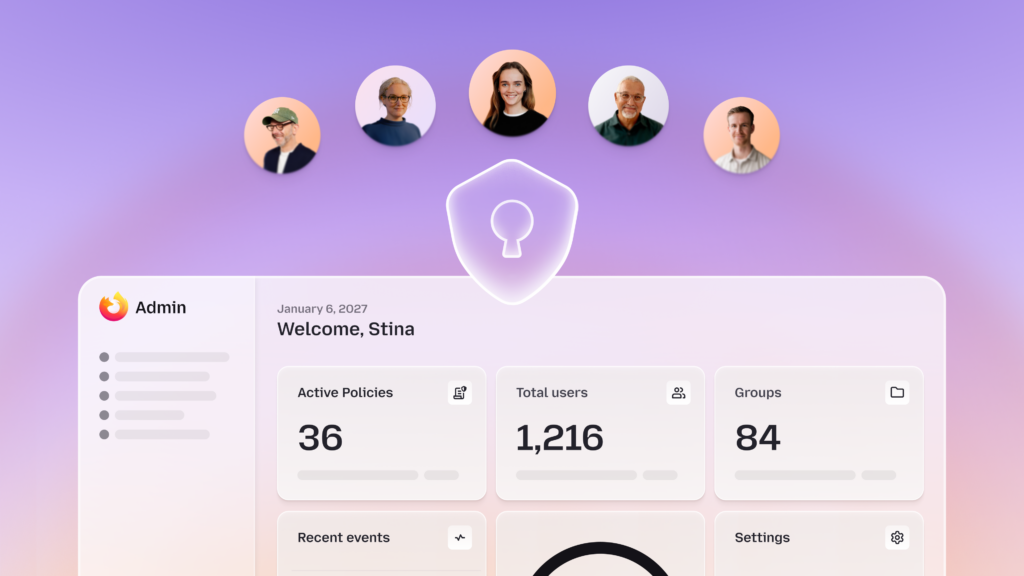
Firefox 企业版的核心是一个基于 Web 的管理控制台。它与其他解决方案有着本质区别:支持本地部署(即部署在客户自身的场所或基础设施内),完全无需依赖 Mozilla 的云服务。这种设计确保了数据、密钥、遥测信息以及安全策略能够严格保留在组织自身的管控范围内。
集中化管理、身份验证与安全访问
通过该管理控制台,IT 团队能够对浏览器的各项功能进行动态管控。主要特性包括:
- 身份与认证:访问系统需通过企业账户进行身份验证,全面支持单点登录(SSO)、OpenID Connect
协议以及双因素认证。会话均为临时性质;若设备丢失或被盗,管理员可远程终止会话。 - 条件访问:平台会收集并分析用户设备的状态信息(如操作系统、磁盘加密情况、已启用的安全工具及网络连接状态),并据此根据终端的安全态势,动态应用访问规则。
- 减少对 VPN 和代理的需求:系统通过内部代理服务器,支持用户从个人设备或非托管设备安全地访问企业内部 Web 应用,从而降低了对VPN、移动设备管理(MDM)或虚拟桌面基础设施(VDI)等昂贵架构的依赖。
- 策略管理:包含 130 多项可集中管理的策略(支持在无需重启浏览器的情况下进行修改),涵盖代理配置、网页过滤、Cookie
管理以及强制执行 HTTPS 等。 - 数据防泄露与主动防护
为保护机密信息的传输,Firefox 企业版在浏览器内部直接集成了原生数据防泄露(DLP)工具:
- 规则管控:管理员可以针对用户的特定操作(如通过剪贴板进行复制粘贴、上传/下载文件,或在特定网络域下打印网页等)设置拦截或发出警告。例如,这可以防止用户将专有代码或财务数据粘贴到公共AI 工具中。
- 本地与外部分析:DLP(数据防泄露)检查在用户设备本地完成,无需将内容发送至网络进行检测;同时,该方案也支持与企业现有的外部 DLP系统(如 Trellix 或 Broadcom)进行集成。
- 水印:为降低视觉泄露风险,系统可在访问关键网站时,动态叠加员工的电子邮件地址及操作时间戳。
- 隔离与锁定模式:该增强保护模式可在访问不可信站点时禁用高风险功能(如 JIT JavaScript 编译或 Worker
执行),并通过隔离流量来缩小攻击面。
SOC 集成与治理
Firefox 企业版(Firefox Enterprise)旨在与安全运营中心(SOC)现有的工具无缝集成。所有浏览器事件信息(包括下载、打印、崩溃、扩展程序安装等)及审计日志,均可轻松导出至企业的 SIEM(安全信息与事件管理)平台,从而确保在浏览器层面实现全面可见性。此外,用户配置文件(如浏览历史、凭据)会在本地进行加密;同时,通过集中管理扩展程序和更新,可确保团队始终使用经过授权且安全的软件版本。
该产品支持自定义品牌主题,将率先在法国、德国、奥地利和瑞士投入商业应用,后续将扩展至更多市场。此外,未来还将推出 Thunderbird 企业版(Thunderbird Enterprise),以进一步完善这一数字主权战略。